Hardware Security Tokens
Produkte filtern

Swissbit iShield Key 2 Pro FIPS USB-A in Trayverpackung MOQ=180 Keys Product Features • Plug-and-Play: Ready to use with hundreds of FIDO2/U2F enabled services (incl. Google, Microsoft, Salesforce, Amazon Web Services, and many more) • Mobile: Touch-and-go authentication with NFC • Portable: Slim and lightweight companion with key ring for everyday access wherever you need it • Flexibility: Authenticate anywhere without power and network connectivity • Durability: Fully molded, robust and waterproof housing • Security: Asymmetric cryptography • Standards: FIDO U2F, FIDO2 (CTAP2.1), HOTP, TOTP & PIV (iShield Key 2 Pro) • Passkeys: At least 300 passkeys • Made in Germany https://www.swissbit.com/de/produkte/security-produkte/ishield-key/ USB-A Anschluss Features Chip:NXP P71D600 Chip OS:JCOP 4.5 Flash Memory:600 KB Certifications: Cryptographic Module Validation Program | CSRC (nist.gov) Common Criteria EAL6, https://www.commoncriteriaportal.org/files/epfiles/NSCIB-CC-2300127-01_CR.pdf Algorithms: - RSA: 2048, 3072, 4096 - ECDSA: 224, 256, 384, 512 - AES: 128, 192, 256 - HMAC: SHA1, SHA2-256,-384,-512
Nicht Lagernd
30 x YK5 NFC, 10 x YK5 Nano, 10 x YK5 C
Sofort verfügbar, Lieferzeit: 1-2 Tage
Swissbit iShield Key 2 FIDO2 USB-A in Trayverpackung MOQ=180 Keys Product Features • Plug-and-Play: Ready to use with hundreds of FIDO2/U2F enabled services (incl. Google, Microsoft, Salesforce, Amazon Web Services, and many more) • Mobile: Touch-and-go authentication with NFC • Portable: Slim and lightweight companion with key ring for everyday access wherever you need it • Flexibility: Authenticate anywhere without power and network connectivity • Durability: Fully molded, robust and waterproof housing • Security: Asymmetric cryptography • Standards: FIDO U2F, FIDO2 (CTAP2.1) • Passkeys: At least 300 passkeys • Made in Germany https://www.swissbit.com/de/produkte/security-produkte/ishield-key/ USB-A Anschluss Features Chip:NXP P71D600 Chip OS:JCOP 4.5 Flash Memory:600 KB Certifications: Cryptographic Module Validation Program | CSRC (nist.gov) Common Criteria EAL6, https://www.commoncriteriaportal.org/files/epfiles/NSCIB-CC-2300127-01_CR.pdf Algorithms: - RSA: 2048, 3072, 4096 - ECDSA: 224, 256, 384, 512 - AES: 128, 192, 256 - HMAC: SHA1, SHA2-256,-384,-512
Nicht Lagernd

Der YubiKey 5 ist ein kleines USB-Gerät, das mehrere Authentifizierungs- und kryptographische Protokolle unterstützt. Mit einer einfachen Berührung, schützt der YubiKey 5 den Zugriff auf Computern, Netzwerken und Online-Diensten von Privatkunden bis hin zu Unternehmenskunden. Der YubiKey 5 unterstützt im Gegensatz zu seinem Vorgänger, dem YubiKey 4, das Protokoll FIDO 2. Nur der YubiKey 5 NFC hat die NFC Funktionalität. Unter folgendem Link, finden Sie die Anleitungen, für die vom Hersteller getesteten Lösungen: https://www.yubico.com/works-with-yubikey/catalog/ Bitte beachten Sie, dass der YubiKey als Businesslösung ohne Umverpackung geliefert wird. Kontaktieren Sie uns, wenn der YubiKey in einer Retailverpackung gewünscht wird.
Voraussichtlich wieder verfügbar ab: 14.10.2026
Product Features • Plug-and-Play: Ready to use with hundreds of FIDO2/U2F enabled services (incl. Google, Microsoft, Salesforce, Amazon Web Services, and many more) • Mobile: Touch-and-go authentication with NFC • Portable: Slim and lightweight companion with key ring for everyday access wherever you need it • Flexibility: Authenticate anywhere without power and network connectivity • Durability: Fully molded, robust and waterproof housing • Security: Asymmetric cryptography • Standards: FIDO U2F, FIDO2 (CTAP2.1) • Passkeys: At least 300 passkeys • Made in Germany https://www.swissbit.com/de/produkte/security-produkte/ishield-key/ USB-A Anschluss Features Chip:NXP P71D600 Chip OS:JCOP 4.5 Flash Memory:600 KB Certifications: Cryptographic Module Validation Program | CSRC (nist.gov) Common Criteria EAL6, https://www.commoncriteriaportal.org/files/epfiles/NSCIB-CC-2300127-01_CR.pdf Algorithms: - RSA: 2048, 3072, 4096 - ECDSA: 224, 256, 384, 512 - AES: 128, 192, 256 - HMAC: SHA1, SHA2-256,-384,-512
Sofort verfügbar, Lieferzeit: 1-2 Tage

YubiKey 5 Series Der führende Sicherheitsschlüssel der Branche für starke Zwei-Faktor-, Multi-Faktor- und kennwortlose Authentifizierung Benutzerfreundliche, starke Authentifizierung Starke Zwei-Faktor-Authentifizierung Hardware-Authentifikator als zweiter Faktor zusätzlich zum Passwort in einer starken Zwei-Faktor-Authentifizierungslösung Starke Multi-Faktor-Authentifizierung Kombination aus Hardware-Authentifikator mit PIN, der hohe Sicherheitsanforderungen für beispielsweise finanzielle Transaktionen oder das Einreichen von Rezepten gewährleistet Kennwortlose Authentifizierung Hardware-Authentifikator für sichere Ein-Faktor-Authentifizierung, die schwache Passwörter ersetzt und Nutzern eine schnelle, aber sichere Tap-&-Go-Erfahrung bietet Sicherheitsschlüssel mit mehreren Protokollen zum Schutz vor Kontoübernahmen mit starker Zwei-Faktor-, Multi-Faktor- und kennwortloser Authentifizierung sowie nahtloser Touch-to-Sign-Funktion Die Multi-Protokoll Unterstützung sorgt für erhöhte Sicherheit in älteren und modernen Umgebungen. Dank verschiedener Formfaktoren können Benutzer Online-Konten auf allen bevorzugten Geräten vom Desktop-PC bis zum Mobilgerät sichern. Multi-Protokoll Unterstützung: FIDO2, U2F, Smartcard, OTP, OpenPGP 3 USB-A, USB-C, NFC, Lightning Schutzart IP68, widerstandsfähig, ohne Batterien und bewegliche Teile Der YubiKey 5 funktioniert mit Ihren bevorzugten Online-Anwendungen Die sicherste Möglichkeit, Ihre Online-Konten zu schützen Works with YubiKey catalog Hinweis: Bitte geben Sie bei der Bestellung die Endkundendaten mit im Kommentarfeld an. Bei Einzelpersonen, werden diese Daten nicht benötig!
Sofort verfügbar, Lieferzeit: 1-2 Tage

YubiKey 5 Nano FIPS 140-3 (GTIN: 5060408466247) Blister Pack
Nicht Lagernd

NEU bei ALLNET: YubiKey Bio Series – FIDO Edition The gold standard in biometric authentication Die YubiKey Bio Series - FIDO Edition, ist eine reine FIDO-Produktreihe und ist sowohl im USB-A- als auch im USB-C-Formfaktor* erhältlich und unterstützt die biometrische Authentifizierung mittels Fingerabdruckerkennung für sichere und nahtlose passwortlose Anmeldungen. Die YubiKey Bio Serie wurde in erster Linie für Desktops entwickelt, unterstützt FIDO2/WebAuthn und FIDO U2F und bietet die gewohnte Hardware-Sicherheit von Yubico mit einem reibungslosen Benutzererlebnis. Bitte beachten Sie, dass für Kunden, die sowohl ältere als auch moderne Systeme unterstützen möchten, die YubiKey 5 Serie unser Flaggschiff unter den Multiprotokoll- und passwortlosen Sicherheitsschlüsseln ist, die starke Sicherheit für Desktop und Mobile bieten. Die YubiKey Bio Serie eignet sich am besten für Cloud-first Organisationen. *Liefertermin für den YubiKey Bio C - FIDO Edition noch nicht bekannt. YubiKey Bio Series – FIDO Edition Bei der YubiKey Bio Serie trifft die für Yubico typische Hardware-Sicherheit auf eine neue Benutzererfahrung mit Fingerabdruck-Authentifizierung auf dem Gerät. Die YubiKey Bio Serie, die in erster Linie für Desktops entwickelt wurde, bietet sichere passwortlose und Second-Factor-Logins und ist so konzipiert, dass sie starke biometrische Authentifizierungsoptionen bietet. Erfüllt die strengsten Hardware-Sicherheitsanforderungen mit Fingerabdruckvorlagen, die im Sicherheitselement des Schlüssels gespeichert sind Funktioniert sofort nach der Installation mit Betriebssystemen und Browsern wie Windows, macOS, Chrome OS, Linux, Chrome und Edge Unterstützt ausschließlich FIDO2/WebAuthn, U2F Passwortlose multi-factor Authentifizierung Sichere und bequeme passwortlose MFA-Anmeldung mit dem YubiKey Bio durch einem Fingerabdruck und einer PIN als Backup. Starker zweiter Faktor Mit dem Authentifikator und dem Fingerabdruck, der die Identität des Benutzers verifiziert, wird eine zusätzliche Schutzebene über das Passwort gelegt. Starke Biometrische Sicherheit Jedes Mal, wenn ein Finger an den YubiKey gehalten wird, wird ein Template erstellt, welches sicher um YubiKey verwahrt wird. Downloads: YubiKey Bio Series - Datenblatt Auf unserer Yubico Landingpage finden Sie die weitere Informationen rund um den YubiKey. Ihr Yubico Kontakt: Dominik Mecke | 089 894 222 74 | dominik.mecke@allnet.de
Sofort verfügbar, Lieferzeit: 1-2 Tage

Der YubiKey 5 ist ein kleines USB-Gerät, das mehrere Authentifizierungs- und kryptographische Protokolle unterstützt. Mit einer einfachen Berührung, schützt der YubiKey 5 den Zugriff auf Computern, Netzwerken und Online-Diensten von Privatkunden bis hin zu Unternehmenskunden. Der YubiKey 5 unterstützt im Gegensatz zu seinem Vorgänger, dem YubiKey 4, das Protokoll FIDO 2. Nur der YubiKey 5 NFC hat die NFC Funktionalität. Unter folgendem Link, finden Sie die Anleitungen, für die vom Hersteller getesteten Lösungen: https://www.yubico.com/works-with-yubikey/catalog/ Bitte beachten Sie, dass der YubiKey als Businesslösung ohne Umverpackung geliefert wird. Kontaktieren Sie uns, wenn der YubiKey in einer Retailverpackung gewünscht wird.
Nicht Lagernd
Product Features • Plug-and-Play: Ready to use with hundreds of FIDO2/U2F enabled services (incl. Google, Microsoft, Salesforce, Amazon Web Services, and many more) • Mobile: Touch-and-go authentication with NFC • Portable: Slim and lightweight companion with key ring for everyday access wherever you need it • Flexibility: Authenticate anywhere without power and network connectivity • Durability: Fully molded, robust and waterproof housing • Security: Asymmetric cryptography • Standards: FIDO U2F, FIDO2 (CTAP2.1), HOTP, TOTP & PIV (iShield Key 2 Pro) • Passkeys: At least 300 passkeys • Made in Germany https://www.swissbit.com/de/produkte/security-produkte/ishield-key/ USB-A Anschluss Features Chip:NXP P71D600 Chip OS:JCOP 4.5 Flash Memory:600 KB Certifications: Cryptographic Module Validation Program | CSRC (nist.gov) Common Criteria EAL6, https://www.commoncriteriaportal.org/files/epfiles/NSCIB-CC-2300127-01_CR.pdf Algorithms: - RSA: 2048, 3072, 4096 - ECDSA: 224, 256, 384, 512 - AES: 128, 192, 256 - HMAC: SHA1, SHA2-256,-384,-512
Sofort verfügbar, Lieferzeit: 1-2 Tage

YubiKey FIPS Series Die FIPS 140-2-Validierung ermöglicht Regierungsbehörden und regulierten Branchen, die höchsten Anforderungen der Authentifikator-Sicherheitsstufe 3 (AAL3) gemäß der neuen Richtlinie NIST SP800-63B zu erfüllen. FIPS 140-2 validierte Sicherheitsschlüssel Effektive Authentifizierung Validiert nach FIPS 140-2 (Gesamtstufe 1 und 2, physische Sicherheitsstufe 3). Erfüllt die höchste Authentifikator-Sicherheitsstufe 3 (AAL3) der Richtlinie NIST SP800-63B. Einfach, schnell und zuverlässig Hardware-Authentifikator mit sicherer One-Touch-Authentifizierung. Es ist keine Batterie oder Netzwerkverbindung erforderlich. Senkt IT-Kosten Reduziert Support-Probleme mit Kennwörtern um 92 % und senkt die IT-Supportkosten erheblich. Die YubiKey 5 FIPS Serie Wählen Sie je nach Anforderungen aus sechs verschiedenen YubiKey-Modellen. Der Schlüsselanhänger im Taschenformat ist für den standortunabhängigen Einsatz konzipiert. Das Nano-Modell ist so klein, dass es im USB-Anschluss Ihres Computers bleiben kann. Die Serie umfasst mehrere Formfaktoren und ist kompatibel mit USB-A, USB-C, NFC und Lightning. Die YubiKey 5 FIPS-Serie entspricht der Schutzart IP68. Sie ist widerstandsfähig, benötigt keine Batterien und hat keine beweglichen Teile. Zertifizierungen NIST | National Institute of Standards Kryptografische Modulvalidierung für den YubiKey Die Validierungstests für kryptografische Module werden anhand der abgeleiteten Testanforderungen (Derived Test Requirements, DTR) für FIPS PUB 140-2, Security Requirements for Cryptographic Modules, durchgeführt. Die DTR listen alle Lieferanten- und Prüfanforderungen für die Validierung eines kryptografischen Moduls auf und bilden die Grundlage für die von den CST-akkreditierten Labors durchgeführten Tests. Merkmale FIPS 140-2, Gesamtstufe 1 und 2, physische Sicherheitsstufe 3 Starke Multi-Faktor-Authentifizierung Einfache und schnelle Authentifizierung Wasserfest und widerstandsfähig Multi-Protokoll Unterstützung auf einem Schlüssel Praktische Formate Hergestellt in den USA Technische Daten Unterstützte Protokolle: FIDO2/WebAuthn, FIDO U2F, Smartcard (PIV), Yubico OTP, OATH-TOTP, OATH-HOTP, OpenPGP und Challenge Response Funktioniert mit Microsoft Windows, Mac OS X, Linux, Chrome OS und gängigen Browsern Als PIV-Smartcard einsetzbar, Minidriver auf Windows verfügbar Unterstützung für PKCS#11 Crypto Algorithms: RSA 2048, ECC p256, ECC p384 Hardwaresicheres Element zum Schutz kryptografischer Schlüssel
Nicht Lagernd

Schutz für kryptografische Schlüssel mit dem kleinsten Hardware-Sicherheitsmodul (HSM) der Welt Das YubiHSM 2 ist erhältlich als FIPS 140-2 Level-3 validierte / zertifizierte Lösung sowie als Nicht-FIPS zertifizierte Lösung. Beide Produktlinien haben aber die gleichen Funktionen. Beide Lösungen gewährleisten kompromisslose kryptografische HardwareSicherheit für Anwendungen, Server und und Computergeräte YubiHSM 2 YubiHSM 2 FIPS zu einem Bruchteil der Kosten und Größe von traditionellen HSMs. In Software gespeicherte kryptografische Schlüssel sind gegenüber Bedrohungen anfällig Die Kosten der weltweiten Cyberkriminalität werden sich im Jahr 2021 voraussichtlich auf 6 Billionen US-Dollar belaufen, ein Anstieg von 3 Billionen US-Dollar im Jahr 20151 . Die Speicherung kryptografischer Schlüssel für Server in Software wird immer anfälliger für immer ausgefeiltere Angriffe. Der Diebstahl kryptografischer Schlüssel von einem Server kann ein katastrophales Datenleck zur Folge haben. Wenn beispielsweise ein privater Schlüssel von einer Zertifizierungsstelle kompromittiert wurde, kann ein Angreifer eine Phishing Site online nehmen, die sich als Ihre Website ausgibt. Das YubiHSM 2 und das YubiHSM 2 FIPS setzen einen neuen Maßstab für effektive Schlüsselsicherheit Sichern Sie die Speicherung von kryptografischen Schlüsseln und Operationen für Anwendungen, Server und Computer in Hardware und eliminieren Sie gleichzeitig die Kosten und die Komplexität traditioneller Hardware-Sicherheitsmodule (HSMs). Die HSM-Lösungen von Yubico sind manipulationssicher und bieten einen kostengünstigen, hochsicheren ROI in tragbaren ‘Nano’-Formfaktor, der einen flexiblen Einsatz auf verschiedenen Geräten und Standorten möglich macht. Mit dem YubiHSM 2 und YubiHSM 2 FIPS können Unternehmen verhindern, dass kryptografische Schlüssel von Angreifern, Malware und böswilligen Insidern kopiert werden. Unternehmen können mit Hilfe des Open Source SDKs schnell eigene Lösungen entwickeln oder vorhandende Systeme einfach integrieren. Sicherer Hardware-Schutz für Kryptografische Schlüssel In Software gespeicherte kryptografische Schlüssel können kopiert werden und sind anfällig für versehentliche Weitergabe und den Diebstahl aus der Ferne. Ohne strenge Kontrolle ist es für Administratoren oder böswillige Insider ein Leichtes Schlüssel auf USB-Sticks zu sichern, sie per FTP zu übertragen oder sie mit anderen über einen Cloud-Speicherdienst zu teilen. Außerdem können raffinierte Angreifer so Admin-Zugriff erlangen oder Trojaner-Malware einsetzen die sich auf Servern installiert, nach kryptografischen Schlüsseln sucht und diese dann zum Verkauf auf Dark-Web-Seiten wie Alphabay kopiert. YubiHSM2 und YubiHSM2 FIPS ermöglichen eine sichere Schlüsselspeicherung und Betrieb, indem sie das versehentliche Kopieren und Verteilen von von Schlüsseln und verhindern den Diebstahl von gespeicherten Schlüsseln aus der Ferne. ? Sichere Schlüsselspeicherung und -operationen auf manipulationssicherer Hardware, mit Audit-Protokollierung. ? Umfangreiche kryptografische Funktionen einschließlich Hashing, Key Wrapping, asymmetrisches Signieren, Entschlüsselung, Attestierung und mehr. Innovatives Design für flexiblen Einsatz Herkömmliche rackmontierte und kartenbasierte HSMs sind für viele Organisationen nicht praktikabel für viele Unternehmen nicht praktikabel, da die Größe und Komplexität der HSMs. Hinzu kommt, Serverschränke mit Metallgittertüren, um den Zugang zu sichern. Serverschränke mit Metallgittertüren zur Sicherung des Zugangs was den verfügbaren Platz einschränkt. Mit den HSM-Lösungen von Yubico können Unternehmen problemlos Server, Anwendungen, Datenbanken, Fließbänder, IoT-Geräte Kryptowährungsbörsen und mehr mit einem tragbaren ‘Nano Formfaktor, der einen schnellen und flexiblen Einsatz in verschiedenen Umgebungen Der YubiHSM 2 oder YubiHSM 2 FIPS passt problemlos in einen USB Steckplatz und liegt fast bündig, um physikalische Sicherheits Gehäusen. ? Der ‘Nano’-Formfaktor ermöglicht eine flexible Bereitstellung und Nutzung über Geräte und Standorte hinweg ? Vollständig verdeckter Einsatz des USB-A-Ports ? Netzwerkfreigabe zur Nutzung durch Anwendungen auf anderen Servern Niedrige Kosten, hoher Sicherheits-ROI In Software gespeicherte kryptografische Schlüssel sind anfällig für Hacker und Malware-Angriffe. Alternativ können herkömmliche HSMs kostspielig in der Bereitstellung sein. Mit den HSM-Lösungen von Yubico erhalten Unternehmen eine hohe kryptografische Sicherheit und einen Betrieb ohne dem traditionellen HSM-Preisschild. Schnelle Integration, einfache Verwaltung Mit dem YubiHSM 2 SDK können Entwickler schnell die Unterstützung für die FIPS- oder Nicht-FIPS-Version des HSM in Unternehmensprodukte und -anwendungen integrieren, mit Funktionen wie Generieren und Importieren von Schlüsseln, Signieren und Verifizieren sowie Verschlüsselung und Entschlüsselung. Entwickler können diese Funktionen auch Funktionen über den Industriestandard PKCS#11 zugänglich machen. Abdeckung aktueller und zukünftiger Anwendungsfälle Sicherer Umtausch von Kryptowährungen: Der Kryptowährungsmarkt verzeichnet ein rasantes Wachstum und erreicht 2018 voraussichtlich einen Marktwert in Höhe von 1 Milliarde US-Dollar. Dieses enorme Wachstum ist auch mit zahlreichen Assets verbunden, die vor Sicherheitsrisiken geschützt werden müssen. Bei mehreren Kryptowährungsbörsen ist es zu Datenlecks gekommen.Diese Datenlecks nehmen stets zu und hätten allesamt möglicherweise mit einem Best Practice-Sicherheitsansatz unter Beteiligung eines Hardwaresicherheitsmoduls verhindert werden können. Mit dem YubiHSM 2-SDK können Entwickler von Lösungen für Kryptowährungsbörsen das HSM schnell integrieren, um kryptografische Schlüssel und sensible Finanzdaten zu schützen. Sichere Internet of Things-(IoT-)Umgebungen: Das Internet der Dinge (Internet of Things, IoT) ist ebenfalls ein schnell wachsender Markt, in dem Systeme oft in gefährdeten Umgebungen betrieben werden. Dabei ist die Sicherung kryptografischer Schlüssel noch wichtiger, da Unternehmen sensible Informationen schützen müssen. Kryptografische Schlüssel werden in zahlreichen IoT-Anwendungen mit nur unzureichenden Sicherheitsmaßnahmen verwendet. Das ist teilweise darauf zurückzuführen, dass der Schutz kryptografischer Schlüssel und die Registrierung von Zertifikaten bei IoT-Gateways oder -Proxys bisher kompliziert waren und traditionelle HSMs zu groß und sperrig für bestimmte IoT-Umgebungen wie vernetzte Autos sind. Mit dem OpenSource-SDK können Entwickler von IoT-Anwendungen das tragbare YubiHSM 2 oder YubiHSM 2 FIPS schnell integrieren, um kryptografische Schlüssel zu schützen und die feindliche Übernahme kritischer IoT-Umgebungen zu verhindern. Sichere Cloud-Services: Hohe Sicherheit für Cloud-Umgebungen ist unerlässlich, da Organisationen sicherstellen müssen, dass ihre Daten in der Cloud geschützt werden. Das HSM kann in einem Rechenzentrum bereitgestellt und als Komponente einer Cloud-Infrastruktur eingesetzt werden. Unternehmen können sich entspannt zurücklehnen, wenn ihr Cloud-Serviceanbieter das YubiHSM 2 im Rahmen seines Angebots verwendet. Sichere Microsoft Active Directory-Zertifikatdienste: Das HSM kann kryptografische Schlüssel für die Microsoft-basierte PKI-Implementierung eines Unternehmens sicher bereitstellen. Das HSM für Microsoft Active Directory Zertifikatsservices schützt dabei nicht nur die privaten Schlüssel der Zertifizierungsstelle, sondern auch alle Signatur- und Verifizierungvorgänge die den privaten Schlüssel nutzen. Zusammenfassung Mit dem YubiHSM 2 und YubiHSM 2 FIPS können Unternehmen aller Größenordnungen die Sicherheit kryptografischer Schlüssel im gesamten Lebenszyklus verbessern, Risiken mindern und die Einhaltung gesetzlicher Vorschriften sicherstellen. Mit dem als Open-Source-SDK verfügbaren YubiHSM SDK 2.0 können Unternehmen Unterstützung für das YubiHSM 2 einfach und schnell in zahlreiche Plattformen und Systeme integrieren, und zwar für aktuelle und zukünftige Anwendungsfälle mit höchsten Sicherheitsanforderungen.
Voraussichtlich wieder verfügbar ab: 14.10.2026

YubiKey 5 Series Der führende Sicherheitsschlüssel der Branche für starke Zwei-Faktor-, Multi-Faktor- und kennwortlose Authentifizierung Benutzerfreundliche, starke Authentifizierung Starke Zwei-Faktor-Authentifizierung Hardware-Authentifikator als zweiter Faktor zusätzlich zum Passwort in einer starken Zwei-Faktor-Authentifizierungslösung Starke Multi-Faktor-Authentifizierung Kombination aus Hardware-Authentifikator mit PIN, der hohe Sicherheitsanforderungen für beispielsweise finanzielle Transaktionen oder das Einreichen von Rezepten gewährleistet Kennwortlose Authentifizierung Hardware-Authentifikator für sichere Ein-Faktor-Authentifizierung, die schwache Passwörter ersetzt und Nutzern eine schnelle, aber sichere Tap-&-Go-Erfahrung bietet Sicherheitsschlüssel mit mehreren Protokollen zum Schutz vor Kontoübernahmen mit starker Zwei-Faktor-, Multi-Faktor- und kennwortloser Authentifizierung sowie nahtloser Touch-to-Sign-Funktion Die Multi-Protokoll Unterstützung sorgt für erhöhte Sicherheit in älteren und modernen Umgebungen. Dank verschiedener Formfaktoren können Benutzer Online-Konten auf allen bevorzugten Geräten vom Desktop-PC bis zum Mobilgerät sichern. Multi-Protokoll Unterstützung: FIDO2, U2F, Smartcard, OTP, OpenPGP 3 USB-A, USB-C, NFC, Lightning Schutzart IP68, widerstandsfähig, ohne Batterien und bewegliche Teile Der YubiKey 5 funktioniert mit Ihren bevorzugten Online-Anwendungen Die sicherste Möglichkeit, Ihre Online-Konten zu schützen Works with YubiKey catalog Hinweis: Bitte geben Sie bei der Bestellung die Endkundendaten mit im Kommentarfeld an. Bei Einzelpersonen, werden diese Daten nicht benötig!
Sofort verfügbar, Lieferzeit: 1-2 Tage
Neue Lieferung erwartet ab: 14.10.2026

YubiKey FIPS Series Die FIPS 140-2-Validierung ermöglicht Regierungsbehörden und regulierten Branchen, die höchsten Anforderungen der Authentifikator-Sicherheitsstufe 3 (AAL3) gemäß der neuen Richtlinie NIST SP800-63B zu erfüllen. FIPS 140-2 validierte Sicherheitsschlüssel Effektive Authentifizierung Validiert nach FIPS 140-2 (Gesamtstufe 1 und 2, physische Sicherheitsstufe 3). Erfüllt die höchste Authentifikator-Sicherheitsstufe 3 (AAL3) der Richtlinie NIST SP800-63B. Einfach, schnell und zuverlässig Hardware-Authentifikator mit sicherer One-Touch-Authentifizierung. Es ist keine Batterie oder Netzwerkverbindung erforderlich. Senkt IT-Kosten Reduziert Support-Probleme mit Kennwörtern um 92 % und senkt die IT-Supportkosten erheblich. Die YubiKey 5 FIPS Serie Wählen Sie je nach Anforderungen aus sechs verschiedenen YubiKey-Modellen. Der Schlüsselanhänger im Taschenformat ist für den standortunabhängigen Einsatz konzipiert. Das Nano-Modell ist so klein, dass es im USB-Anschluss Ihres Computers bleiben kann. Die Serie umfasst mehrere Formfaktoren und ist kompatibel mit USB-A, USB-C, NFC und Lightning. Die YubiKey 5 FIPS-Serie entspricht der Schutzart IP68. Sie ist widerstandsfähig, benötigt keine Batterien und hat keine beweglichen Teile. Zertifizierungen NIST | National Institute of Standards Kryptografische Modulvalidierung für den YubiKey Die Validierungstests für kryptografische Module werden anhand der abgeleiteten Testanforderungen (Derived Test Requirements, DTR) für FIPS PUB 140-2, Security Requirements for Cryptographic Modules, durchgeführt. Die DTR listen alle Lieferanten- und Prüfanforderungen für die Validierung eines kryptografischen Moduls auf und bilden die Grundlage für die von den CST-akkreditierten Labors durchgeführten Tests. Merkmale FIPS 140-2, Gesamtstufe 1 und 2, physische Sicherheitsstufe 3 Starke Multi-Faktor-Authentifizierung Einfache und schnelle Authentifizierung Wasserfest und widerstandsfähig Multi-Protokoll Unterstützung auf einem Schlüssel Praktische Formate Hergestellt in den USA Technische Daten Unterstützte Protokolle: FIDO2/WebAuthn, FIDO U2F, Smartcard (PIV), Yubico OTP, OATH-TOTP, OATH-HOTP, OpenPGP und Challenge Response Funktioniert mit Microsoft Windows, Mac OS X, Linux, Chrome OS und gängigen Browsern Als PIV-Smartcard einsetzbar, Minidriver auf Windows verfügbar Unterstützung für PKCS#11 Crypto Algorithms: RSA 2048, ECC p256, ECC p384 Hardwaresicheres Element zum Schutz kryptografischer Schlüssel
Sofort verfügbar, Lieferzeit: 1-2 Tage

YubiKey FIPS Series Die FIPS 140-2-Validierung ermöglicht Regierungsbehörden und regulierten Branchen, die höchsten Anforderungen der Authentifikator-Sicherheitsstufe 3 (AAL3) gemäß der neuen Richtlinie NIST SP800-63B zu erfüllen. FIPS 140-2 validierte Sicherheitsschlüssel Effektive Authentifizierung Validiert nach FIPS 140-2 (Gesamtstufe 1 und 2, physische Sicherheitsstufe 3). Erfüllt die höchste Authentifikator-Sicherheitsstufe 3 (AAL3) der Richtlinie NIST SP800-63B. Einfach, schnell und zuverlässig Hardware-Authentifikator mit sicherer One-Touch-Authentifizierung. Es ist keine Batterie oder Netzwerkverbindung erforderlich. Senkt IT-Kosten Reduziert Support-Probleme mit Kennwörtern um 92 % und senkt die IT-Supportkosten erheblich. Die YubiKey 5 FIPS Serie Wählen Sie je nach Anforderungen aus sechs verschiedenen YubiKey-Modellen. Der Schlüsselanhänger im Taschenformat ist für den standortunabhängigen Einsatz konzipiert. Das Nano-Modell ist so klein, dass es im USB-Anschluss Ihres Computers bleiben kann. Die Serie umfasst mehrere Formfaktoren und ist kompatibel mit USB-A, USB-C, NFC und Lightning. Die YubiKey 5 FIPS-Serie entspricht der Schutzart IP68. Sie ist widerstandsfähig, benötigt keine Batterien und hat keine beweglichen Teile. Zertifizierungen NIST | National Institute of Standards Kryptografische Modulvalidierung für den YubiKey Die Validierungstests für kryptografische Module werden anhand der abgeleiteten Testanforderungen (Derived Test Requirements, DTR) für FIPS PUB 140-2, Security Requirements for Cryptographic Modules, durchgeführt. Die DTR listen alle Lieferanten- und Prüfanforderungen für die Validierung eines kryptografischen Moduls auf und bilden die Grundlage für die von den CST-akkreditierten Labors durchgeführten Tests. Merkmale FIPS 140-2, Gesamtstufe 1 und 2, physische Sicherheitsstufe 3 Starke Multi-Faktor-Authentifizierung Einfache und schnelle Authentifizierung Wasserfest und widerstandsfähig Multi-Protokoll Unterstützung auf einem Schlüssel Praktische Formate Hergestellt in den USA Technische Daten Unterstützte Protokolle: FIDO2/WebAuthn, FIDO U2F, Smartcard (PIV), Yubico OTP, OATH-TOTP, OATH-HOTP, OpenPGP und Challenge Response Funktioniert mit Microsoft Windows, Mac OS X, Linux, Chrome OS und gängigen Browsern Als PIV-Smartcard einsetzbar, Minidriver auf Windows verfügbar Unterstützung für PKCS#11 Crypto Algorithms: RSA 2048, ECC p256, ECC p384 Hardwaresicheres Element zum Schutz kryptografischer Schlüssel
Nicht Lagernd
Swissbit iShield Key 2 Pro USB-A + MIFARE in Trayverpackung MOQ=180 Keys Product Features • Plug-and-Play: Ready to use with hundreds of FIDO2/U2F enabled services (incl. Google, Microsoft, Salesforce, Amazon Web Services, and many more) • Mobile: Touch-and-go authentication with NFC • Portable: Slim and lightweight companion with key ring for everyday access wherever you need it • Flexibility: Authenticate anywhere without power and network connectivity • Durability: Fully molded, robust and waterproof housing • Security: Asymmetric cryptography • Standards: FIDO U2F, FIDO2 (CTAP2.1), HOTP, TOTP & PIV (iShield Key 2 Pro) • Passkeys: At least 300 passkeys • Made in Germany https://www.swissbit.com/de/produkte/security-produkte/ishield-key/ USB-A Anschluss Features Chip:NXP P71D600 Chip OS:JCOP 4.5 Flash Memory:600 KB Certifications: Cryptographic Module Validation Program | CSRC (nist.gov) Common Criteria EAL6, https://www.commoncriteriaportal.org/files/epfiles/NSCIB-CC-2300127-01_CR.pdf Algorithms: - RSA: 2048, 3072, 4096 - ECDSA: 224, 256, 384, 512 - AES: 128, 192, 256 - HMAC: SHA1, SHA2-256,-384,-512
Nicht Lagernd

Swissbit iShield Key 2 FIDO2 USB-C in Trayverpackung MOQ=180 Keys Product Features • Plug-and-Play: Ready to use with hundreds of FIDO2/U2F enabled services (incl. Google, Microsoft, Salesforce, Amazon Web Services, and many more) • Mobile: Touch-and-go authentication with NFC • Portable: Slim and lightweight companion with key ring for everyday access wherever you need it • Flexibility: Authenticate anywhere without power and network connectivity • Durability: Fully molded, robust and waterproof housing • Security: Asymmetric cryptography • Standards: FIDO U2F, FIDO2 (CTAP2.1) • Passkeys: At least 300 passkeys • Made in Germany https://www.swissbit.com/de/produkte/security-produkte/ishield-key/ USB-C Anschluss Features Chip:NXP P71D600 Chip OS:JCOP 4.5 Flash Memory:600 KB Certifications: Cryptographic Module Validation Program | CSRC (nist.gov) Common Criteria EAL6, https://www.commoncriteriaportal.org/files/epfiles/NSCIB-CC-2300127-01_CR.pdf Algorithms: - RSA: 2048, 3072, 4096 - ECDSA: 224, 256, 384, 512 - AES: 128, 192, 256 - HMAC: SHA1, SHA2-256,-384,-512
Nicht Lagernd

NEU bei ALLNET: YubiKey Bio Series – FIDO Edition The gold standard in biometric authentication Die YubiKey Bio Series - FIDO Edition, ist eine reine FIDO-Produktreihe und ist sowohl im USB-A- als auch im USB-C-Formfaktor* erhältlich und unterstützt die biometrische Authentifizierung mittels Fingerabdruckerkennung für sichere und nahtlose passwortlose Anmeldungen. Die YubiKey Bio Serie wurde in erster Linie für Desktops entwickelt, unterstützt FIDO2/WebAuthn und FIDO U2F und bietet die gewohnte Hardware-Sicherheit von Yubico mit einem reibungslosen Benutzererlebnis. Bitte beachten Sie, dass für Kunden, die sowohl ältere als auch moderne Systeme unterstützen möchten, die YubiKey 5 Serie unser Flaggschiff unter den Multiprotokoll- und passwortlosen Sicherheitsschlüsseln ist, die starke Sicherheit für Desktop und Mobile bieten. Die YubiKey Bio Serie eignet sich am besten für Cloud-first Organisationen. *Liefertermin für den YubiKey Bio C - FIDO Edition noch nicht bekannt. YubiKey Bio Series – FIDO Edition Bei der YubiKey Bio Serie trifft die für Yubico typische Hardware-Sicherheit auf eine neue Benutzererfahrung mit Fingerabdruck-Authentifizierung auf dem Gerät. Die YubiKey Bio Serie, die in erster Linie für Desktops entwickelt wurde, bietet sichere passwortlose und Second-Factor-Logins und ist so konzipiert, dass sie starke biometrische Authentifizierungsoptionen bietet. Erfüllt die strengsten Hardware-Sicherheitsanforderungen mit Fingerabdruckvorlagen, die im Sicherheitselement des Schlüssels gespeichert sind Funktioniert sofort nach der Installation mit Betriebssystemen und Browsern wie Windows, macOS, Chrome OS, Linux, Chrome und Edge Unterstützt ausschließlich FIDO2/WebAuthn, U2F Passwortlose multi-factor Authentifizierung Sichere und bequeme passwortlose MFA-Anmeldung mit dem YubiKey Bio durch einem Fingerabdruck und einer PIN als Backup. Starker zweiter Faktor Mit dem Authentifikator und dem Fingerabdruck, der die Identität des Benutzers verifiziert, wird eine zusätzliche Schutzebene über das Passwort gelegt. Starke Biometrische Sicherheit Jedes Mal, wenn ein Finger an den YubiKey gehalten wird, wird ein Template erstellt, welches sicher um YubiKey verwahrt wird. Downloads: YubiKey Bio Series - Datenblatt Auf unserer Yubico Landingpage finden Sie die weitere Informationen rund um den YubiKey. Ihr Yubico Kontakt: Dominik Mecke | 089 894 222 74 | dominik.mecke@allnet.de
Sofort verfügbar, Lieferzeit: 1-2 Tage
Neue Lieferung erwartet ab: 14.10.2026
Product Features • Plug-and-Play: Ready to use with hundreds of FIDO2/U2F enabled services (incl. Google, Microsoft, Salesforce, Amazon Web Services, and many more) • Mobile: Touch-and-go authentication with NFC • Portable: Slim and lightweight companion with key ring for everyday access wherever you need it • Flexibility: Authenticate anywhere without power and network connectivity • Durability: Fully molded, robust and waterproof housing • Security: Asymmetric cryptography • Standards: FIDO U2F, FIDO2 (CTAP2.1) • Passkeys: At least 300 passkeys • Made in Germany https://www.swissbit.com/de/produkte/security-produkte/ishield-key/ USB-A Anschluss Features Chip:NXP P71D600 Chip OS:JCOP 4.5 Flash Memory:600 KB Certifications: Cryptographic Module Validation Program | CSRC (nist.gov) Common Criteria EAL6, https://www.commoncriteriaportal.org/files/epfiles/NSCIB-CC-2300127-01_CR.pdf Algorithms: - RSA: 2048, 3072, 4096 - ECDSA: 224, 256, 384, 512 - AES: 128, 192, 256 - HMAC: SHA1, SHA2-256,-384,-512
Nicht Lagernd

The Yubico x Keyport Pivot 2.0 is a durable and fun every-day-carry solution for organizing and protecting your YubiKeys, house keys, and all keys alike. Featuring a ratcheting action retaining screw that secures your items in place. • Modular Multi-tool key organizer • Holds 1-8 items including YubiKeys • Black anodized 6061 Aluminum
Voraussichtlich wieder verfügbar ab: 08.10.2026

• Die REINER SCT FIDO Card ist Ihre leistungsstarke Lösung für höchste Sicherheit und Komfort. Mit Unterstützung moderner FIDO2-Authentisierung ermöglicht sie eine schnelle und unkomplizierte MultiFaktor-Authentifizierung. Darüber hinaus verfügt die Karte über eine integrierte MIFARE DESFireTechnologie, die erweiterte kontaktlose Anwendungen wie Zutrittskontrolle, Zeiterfassung oder sichere Identifikation ermöglicht. Der robuste Kartenaufbau sowie die sichere Smartcard-Architektur sorgen für robusten Schutz und zuverlässige Performance. Die REINER SCT FIDO Card steht für Sicherheit, Zukunftsfähigkeit und flexible Einsatzmöglichkeiten in Unternehmen und Organisationen.
Sofort verfügbar, Lieferzeit: 1-2 Tage

The Yubico x Keyport ParaPull Lanyard is made exclusively for Yubico and is specifically designed to work with YubiKey. What's unique? The string is thin enough to fit through the YubiKey Nano, and designed to be very strong. • Nylon core string with polyester sheathing • Fits Keychain and Nano YubiKeys with inserts • Can be attached to Yubico x Keyport Pivot 2.0
Voraussichtlich wieder verfügbar ab: 08.10.2026
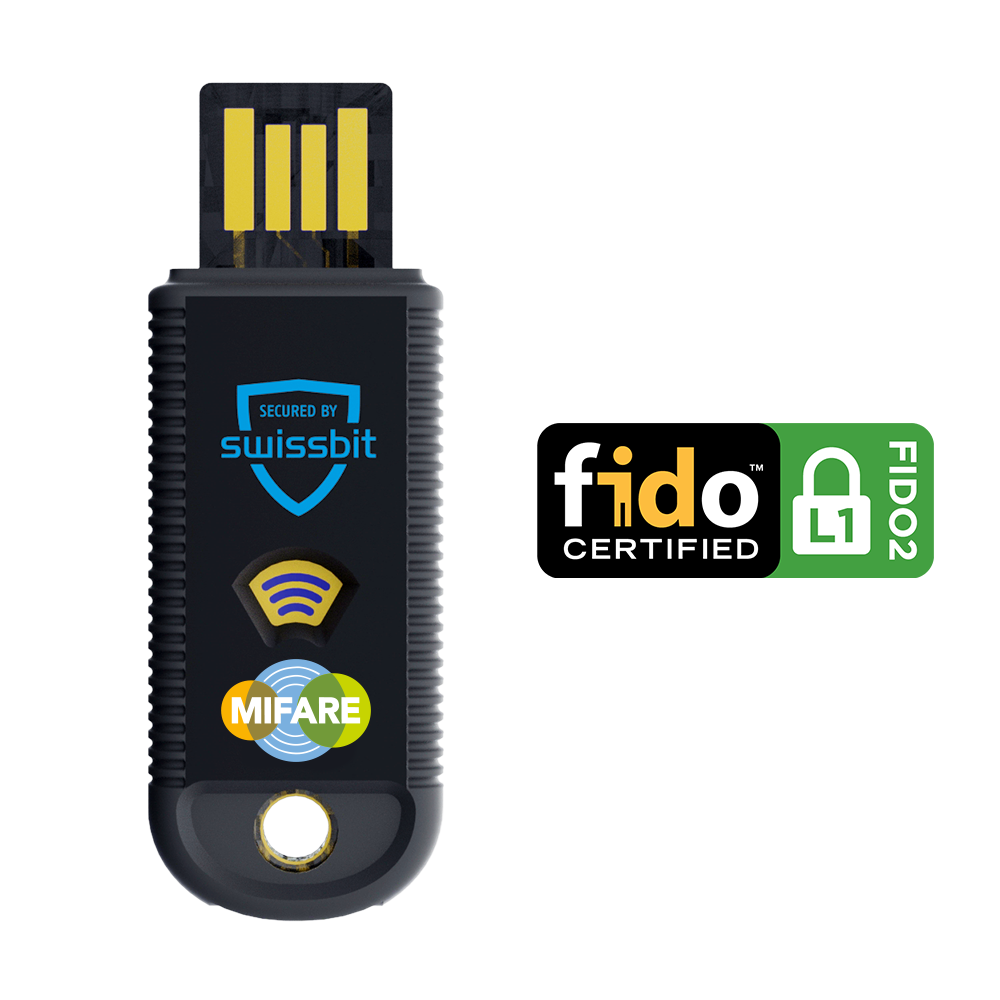
Product Features • Plug-and-Play: Ready to use with hundreds of FIDO2/U2F enabled services (incl. Google, Microsoft, Salesforce, Amazon Web Services, and many more) • Mobile: Touch-and-go authentication with NFC • Portable: Slim and lightweight companion with key ring for everyday access wherever you need it • Flexibility: Authenticate anywhere without power and network connectivity • Durability: Fully molded, robust and waterproof housing • Security: Asymmetric cryptography • Standards: FIDO U2F, FIDO2 (CTAP2.1), (iShield Key 1.1 FIDO2) • Passkeys: At least 300 passkeys • Made in Germany https://www.swissbit.com/de/produkte/security-produkte/ishield-key/ How-To-Use - Swissbit iShield Keys; Youtube Playlist USB-A Anschluss Features Chip: NXP P71D600 Chip OS: JCOP 4.5 Flash Memory: 600 KB Certifications: FIPS140-3 L3: Cryptographic Module Validation Program | CSRC (nist.gov) Common Criteria EAL6, https://www.commoncriteriaportal.org/files/epfiles/NSCIB-CC-2300127-01_CR.pdf Algorithms: - RSA: 2048, 3072, 4096 - ECDSA: 224, 256, 384, 512 - AES: 128, 192, 256 - HMAC: SHA1, SHA2-256,-384,-512
Sofort verfügbar, Lieferzeit: 1-2 Tage

YubiKey 5 Series Der führende Sicherheitsschlüssel der Branche für starke Zwei-Faktor-, Multi-Faktor- und kennwortlose Authentifizierung Benutzerfreundliche, starke Authentifizierung Starke Zwei-Faktor-Authentifizierung Hardware-Authentifikator als zweiter Faktor zusätzlich zum Passwort in einer starken Zwei-Faktor-Authentifizierungslösung Starke Multi-Faktor-Authentifizierung Kombination aus Hardware-Authentifikator mit PIN, der hohe Sicherheitsanforderungen für beispielsweise finanzielle Transaktionen oder das Einreichen von Rezepten gewährleistet Kennwortlose Authentifizierung Hardware-Authentifikator für sichere Ein-Faktor-Authentifizierung, die schwache Passwörter ersetzt und Nutzern eine schnelle, aber sichere Tap-&-Go-Erfahrung bietet Sicherheitsschlüssel mit mehreren Protokollen zum Schutz vor Kontoübernahmen mit starker Zwei-Faktor-, Multi-Faktor- und kennwortloser Authentifizierung sowie nahtloser Touch-to-Sign-Funktion Die Multi-Protokoll Unterstützung sorgt für erhöhte Sicherheit in älteren und modernen Umgebungen. Dank verschiedener Formfaktoren können Benutzer Online-Konten auf allen bevorzugten Geräten vom Desktop-PC bis zum Mobilgerät sichern. Multi-Protokoll Unterstützung: FIDO2, U2F, Smartcard, OTP, OpenPGP 3 USB-A, USB-C, NFC, Lightning Schutzart IP68, widerstandsfähig, ohne Batterien und bewegliche Teile Der YubiKey 5 funktioniert mit Ihren bevorzugten Online-Anwendungen Die sicherste Möglichkeit, Ihre Online-Konten zu schützen Works with YubiKey catalog Hinweis: Bitte geben Sie bei der Bestellung die Endkundendaten mit im Kommentarfeld an. Bei Einzelpersonen, werden diese Daten nicht benötig!
Sofort verfügbar, Lieferzeit: 1-2 Tage